

Contenuto generato con IA Dettagli
È una consuetudine che accomuna milioni di utenti: lasciare il Bluetooth perennemente attivo sul proprio smartphone, pronti a connettersi istantaneamente all’auto, alle cuffie wireless o allo smartwatch. Tuttavia, secondo le ultime notizie battute dalle principali testate tecnologiche proprio in queste ore, questa comodità apparentemente innocua nasconde insidie sempre più sofisticate. Come riportato oggi, 7 gennaio 2026, da diverse fonti autorevoli tra cui L’Opinionista ed Esquire, mantenere questa porta digitale sempre aperta equivale a stendere un tappeto rosso ai malintenzionati informatici.
L’allarme lanciato dagli esperti di cybersecurity non è nuovo, ma assume contorni decisamente più preoccupanti in questo inizio di 2026. Non si tratta più soltanto di preservare la durata della batteria, un problema ormai marginale grazie all’efficienza dei moderni chip, ma di proteggere la propria identità digitale. Gli smartphone, trasformati in veri e propri forzieri di dati sensibili, diventano bersagli mobili vulnerabili se non adeguatamente schermati. La minaccia non è teorica: basta una passeggiata in un centro commerciale o un viaggio in metropolitana con il Bluetooth visibile per esporre il dispositivo a tentativi di intrusione silenziosa.
I pericoli invisibili: Bluejacking, Bluesnarfing e Bluebugging
Per comprendere la gravità della situazione, è necessario analizzare le tecniche specifiche utilizzate dagli hacker. Secondo quanto spiegato dagli analisti di sicurezza, le minacce si dividono in tre categorie principali, in ordine crescente di pericolosità. Il fenomeno più lieve, ma comunque fastidioso, è il Bluejacking, che consiste nell’invio non richiesto di messaggi anonimi o biglietti da visita ai dispositivi nelle vicinanze. Sebbene spesso usato per scherzi o spam, rappresenta il primo segnale di una vulnerabilità attiva.
Ben più grave è il Bluesnarfing. Questa tecnica permette ai criminali informatici di “aspirare” dati dal telefono della vittima senza che questa se ne accorga. Contatti, email, messaggi di testo e persino immagini possono essere copiati in pochi secondi. Il livello massimo di criticità si raggiunge però con il Bluebugging. In questo scenario, l’attaccante non si limita a rubare dati, ma prende il controllo totale del dispositivo: può effettuare chiamate, inviare messaggi e ascoltare le conversazioni ambientali, trasformando lo smartphone in una microspia a tutti gli effetti.
L’evoluzione della minaccia: quando l’AI potenzia gli attacchi
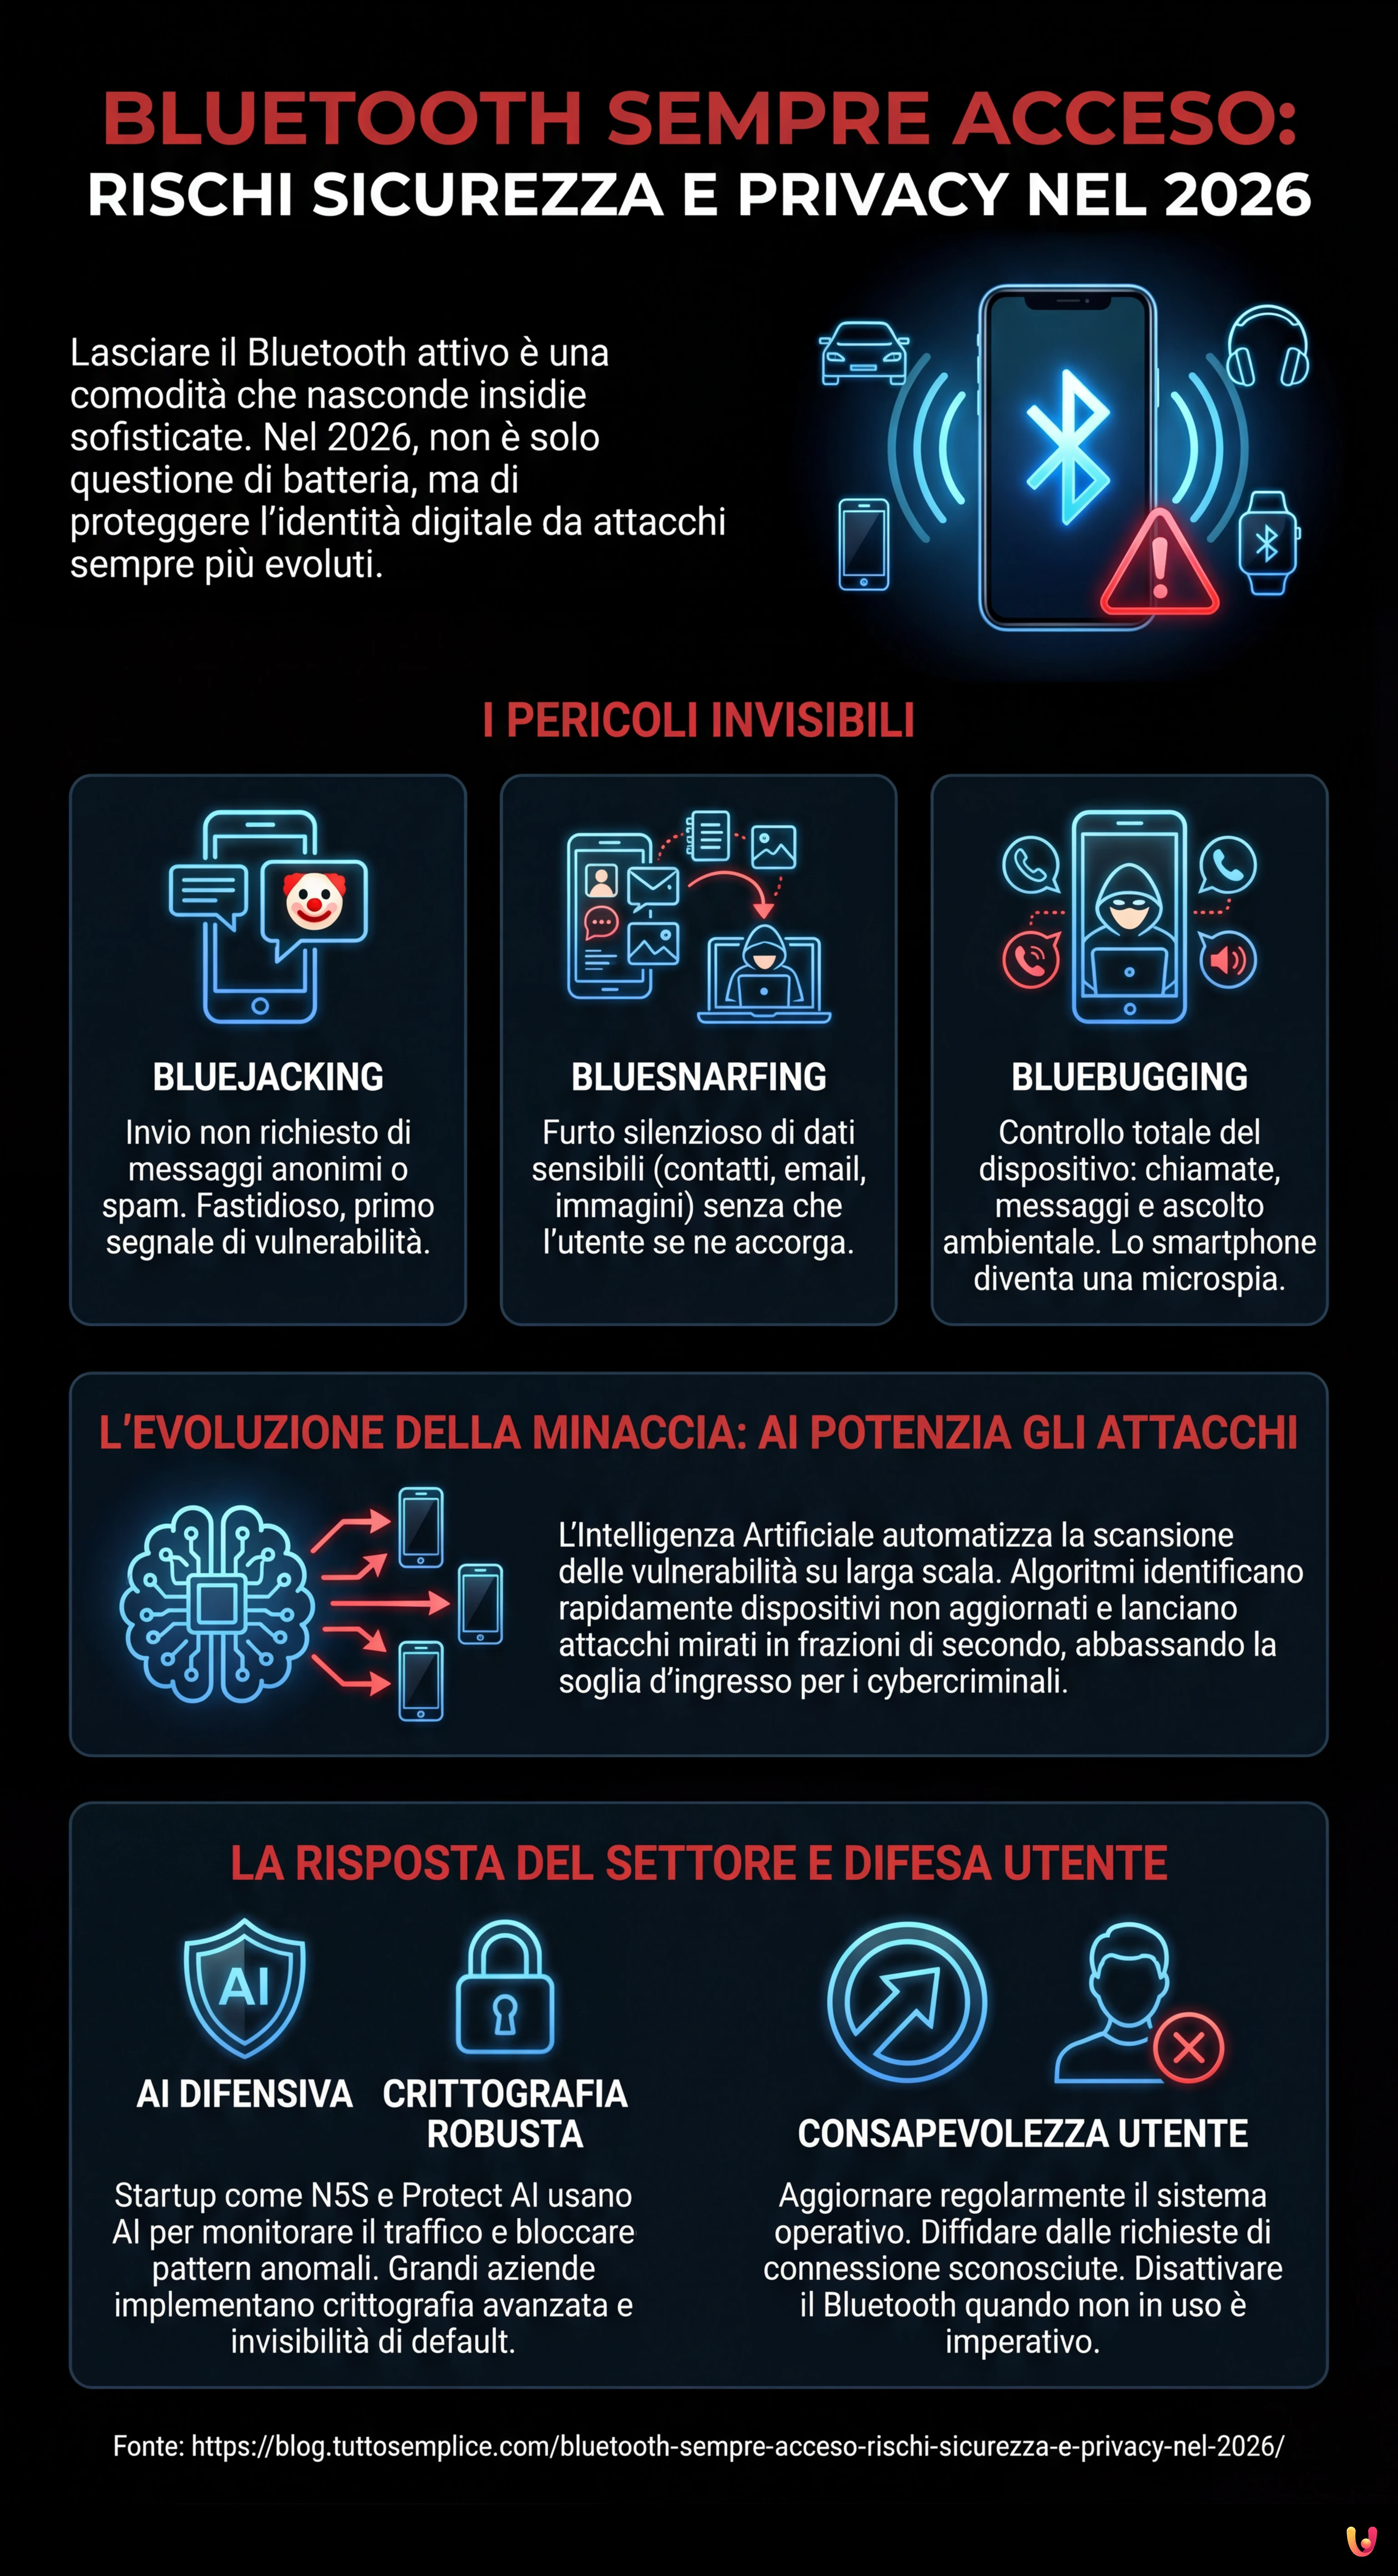 Immagine generata con IA
Ciò che rende il quadro del 2026 particolarmente complesso è l’integrazione dell’intelligenza artificiale (AI) negli strumenti di attacco. Se un tempo queste intrusioni richiedevano competenze tecniche elevate e la vicinanza fisica prolungata, oggi l’AI permette di automatizzare la scansione delle vulnerabilità su larga scala. Algoritmi di apprendimento automatico possono ora identificare rapidamente i dispositivi con patch di sicurezza non aggiornate o configurazioni deboli, lanciando attacchi mirati in frazioni di secondo.
Secondo recenti report del settore, l’uso di agenti AI autonomi da parte dei cybercriminali ha abbassato drasticamente la soglia d’ingresso per compiere questi reati. Non è più necessario essere un hacker esperto: software malevoli potenziati dall’intelligenza artificiale possono adattarsi in tempo reale ai protocolli di difesa del telefono bersaglio, cercando falle nel protocollo Bluetooth che un operatore umano impiegherebbe ore a trovare. Questo scenario rende la disattivazione del Bluetooth quando non in uso non più un semplice consiglio di “igiene digitale”, ma una necessità imperativa.
La risposta del settore: Cybersecurity e nuove Startup in campo
 Immagine generata con IA
Di fronte a queste minacce evolute, il mercato della tecnologia non è rimasto a guardare. Il 2026 vede il fiorire di numerose startup dedicate proprio alla sicurezza delle connessioni wireless e IoT (Internet of Things). Realtà emergenti come N5S o Protect AI stanno sviluppando soluzioni che utilizzano la stessa “arma” degli attaccanti: l’intelligenza artificiale difensiva. Questi nuovi sistemi sono in grado di monitorare il traffico Bluetooth in background, riconoscendo pattern anomali che potrebbero indicare un tentativo di pairing non autorizzato o un attacco Man-in-the-Middle.
Le grandi aziende del settore mobile stanno inoltre implementando protocolli di crittografia più robusti e sistemi che rendono il dispositivo “invisibile” di default, attivando la rilevabilità solo su richiesta esplicita dell’utente. Tuttavia, la tecnologia da sola non basta. La consapevolezza dell’utente rimane l’ultimo e più importante baluardo difensivo. Aggiornare regolarmente il sistema operativo e diffidare dalle richieste di connessione sconosciute sono pratiche che devono diventare automatiche quanto allacciare la cintura di sicurezza in auto.
In Breve (TL;DR)
Mantenere il Bluetooth sempre attivo trasforma lo smartphone in un bersaglio facile per furti di identità e dati sensibili.
L’intelligenza artificiale ha reso attacchi come il Bluebugging più pericolosi, automatizzando l’intrusione e il controllo remoto dei dispositivi.
Per contrastare queste minacce evolute è fondamentale spegnere la connessione inutilizzata e adottare soluzioni di sicurezza aggiornate.
Conclusioni

In definitiva, la notizia odierna ci ricorda che la comodità della connessione senza fili ha un prezzo in termini di sicurezza. Lasciare il Bluetooth sempre acceso nel 2026 non è più un rischio calcolato, ma un azzardo evitabile. Le tecniche di intrusione sono diventate troppo sofisticate e pervasive per essere ignorate. Disattivare il Bluetooth quando non serve, o quantomeno assicurarsi che non sia in modalità “visibile”, è un gesto semplice che può prevenire furti di dati e violazioni della privacy potenzialmente devastanti. In un mondo iperconnesso e guidato dall’AI, la prudenza resta la migliore applicazione da installare.
Domande frequenti

Mantenere la connessione sempre attiva espone lo smartphone a rischi elevati di sicurezza e privacy. Nel 2026, lasciare questa porta digitale aperta permette ai criminali informatici di sfruttare vulnerabilità per rubare dati sensibili o prendere il controllo del dispositivo. È fondamentale disattivarlo, specialmente in luoghi pubblici come centri commerciali o metropolitane, per evitare intrusioni silenziose.
Questi termini indicano tre livelli crescenti di minaccia informatica. Il Bluejacking è il meno grave e consiste nell’invio di messaggi anonimi indesiderati. Il Bluesnarfing è molto più pericoloso poiché permette il furto di dati come contatti, email e immagini. Il Bluebugging rappresenta il rischio estremo, consentendo all’hacker di prendere il controllo totale del telefono, incluse chiamate e ascolto ambientale.
L’integrazione dell’intelligenza artificiale negli strumenti di attacco ha reso le intrusioni più rapide e sofisticate. Gli algoritmi possono scansionare vulnerabilità su larga scala e adattarsi in tempo reale ai protocolli di difesa del telefono. Questo permette anche a criminali meno esperti di lanciare attacchi complessi che un tempo richiedevano ore di lavoro manuale e vicinanza fisica prolungata.
Non più come un tempo. Grazie all’efficienza dei moderni chip, il consumo energetico del Bluetooth è diventato un problema marginale. La vera ragione per spegnerlo oggi non riguarda l’autonomia del dispositivo, ma la necessità imperativa di proteggere la propria identità digitale da furti di dati e accessi non autorizzati.
La misura più efficace è spegnere il Bluetooth quando non lo si utilizza o assicurarsi che non sia in modalità visibile. È inoltre essenziale aggiornare regolarmente il sistema operativo per le patch di sicurezza e diffidare da qualsiasi richiesta di connessione sconosciuta. Nuove soluzioni di sicurezza basate su IA stanno emergendo per monitorare il traffico e bloccare tentativi di intrusione.
Hai ancora dubbi su Bluetooth sempre acceso: rischi sicurezza e privacy nel 2026?
Digita qui la tua domanda specifica per trovare subito la risposta ufficiale di Google.
Fonti e Approfondimenti


Hai trovato utile questo articolo? C’è un altro argomento che vorresti vedermi affrontare?
Scrivilo nei commenti qui sotto! Prendo ispirazione direttamente dai vostri suggerimenti.